云化安全服务与互联网接入 解读《网络安全产业高质量发展三年行动计划》
《网络安全产业高质量发展三年行动计划》(以下简称《行动计划》)的出台,标志着我国网络安全产业进入以“高质量发展”为核心目标的新阶段。其中,“云化安全服务”与“互联网接入相关服务”作为两大关键领域,既反映了技术演进与市场需求的变化,也体现了政策对产业供给能力的战略布局。本文围绕这两个关键词,梳理《行动计划》中的相关部署及其产业意义,并提出若干思考。
一、云化安全服务:从产品交付到服务运营的范式转变
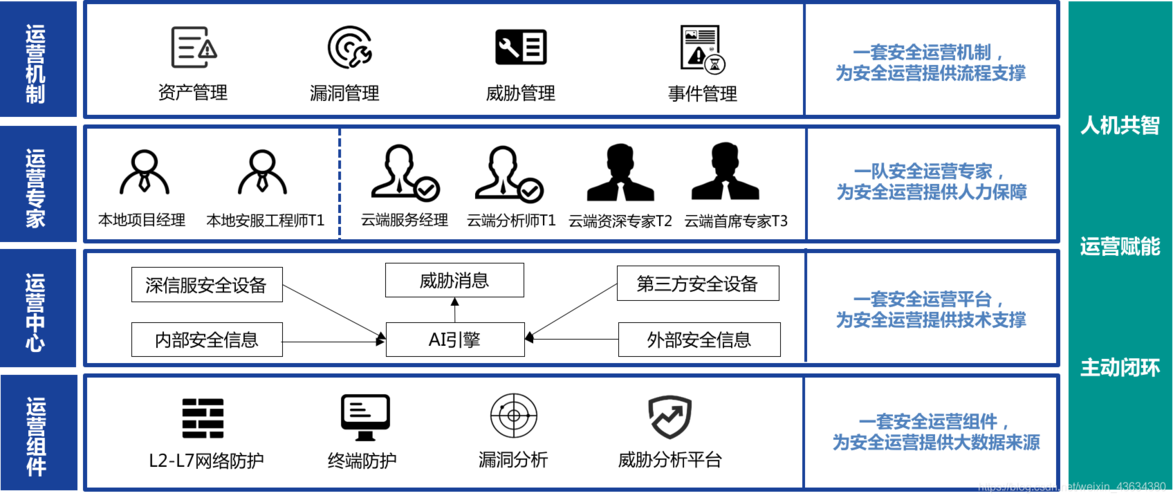
《行动计划》明确提出推动安全能力云化、服务化,鼓励安全企业将威胁检测、数据保护、访问控制等能力以云服务形式交付,降低用户安全能力建设门槛。这一导向顺应了三方面趋势:其一,企业上云与远程办公普及,使安全边界从本地设备延伸至云端和边缘侧;其二,中小企业安全预算与专业人力有限,订阅式云安全服务更具可负担性和可运维性;其三,安全运营从“买盒子”转向“买效果”,云化服务天然支持持续监测与快速响应。
但云化安全服务的发展也面临挑战:一是数据主权与合规问题,安全服务商在处理客户流量和日志时需明确数据驻留与跨境规则;二是服务连续性与责任边界,安全服务的SLA与业务连续性保障需与用户预期对齐;三是技术标准与互操作性,不同云平台间的安全能力接口尚不统一,可能形成新的锁定效应。对此,产业侧需加快云安全服务能力分级与接口标准化,监管侧可探索安全即服务的责任共担框架。
二、互联网接入相关服务:安全能力嵌入连接入口
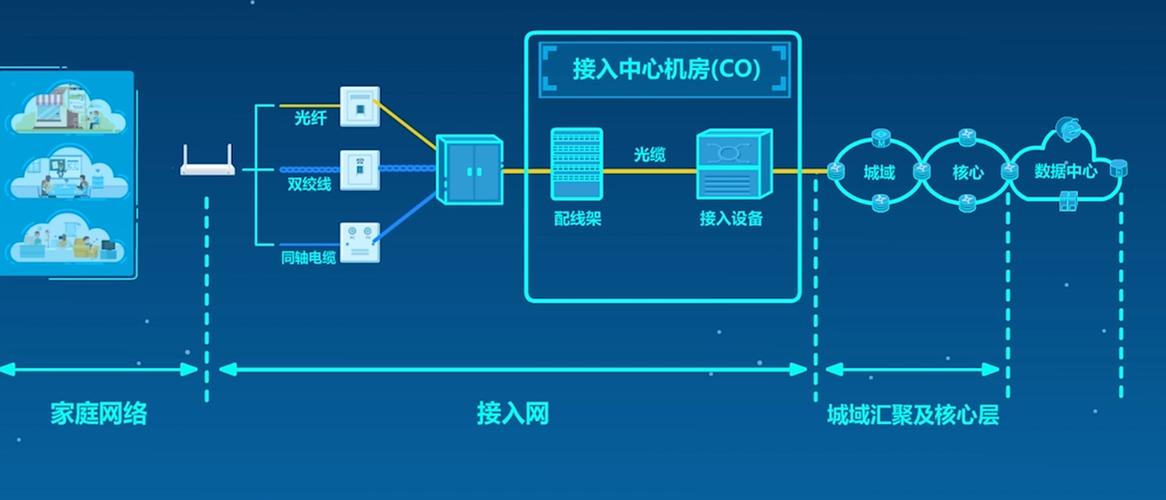
《行动计划》将互联网接入相关服务纳入网络安全产业范畴,强调提升接入环节的安全防护与风险监测能力。互联网接入服务商(ISP)掌握网络入口与流量管道,天然具备实施DDoS防御、域名安全、路由劫持监测等能力的条件。政策鼓励接入服务与安全服务融合,推动“安全即基础服务”的理念落地。
这一部署的现实意义在于:大量网络安全事件源自接入侧的薄弱环节,如恶意域名解析、流量劫持和僵尸网络通信。若在接入层实现威胁情报联动与异常流量清洗,可显著降低下游用户的暴露面。家庭宽带与企业专线的安全服务化(如安全DNS、 parental control、威胁过滤)也具备较大市场空间。需要注意的是,接入侧安全能力的部署应遵循最小必要与用户知情原则,避免过度监控与隐私滥用;中小ISP的安全能力建设需要技术支撑与成本分摊机制。
三、协同发展与政策建议
云化安全服务与互联网接入相关服务并非孤立领域:云服务商需要接入侧的安全数据与响应能力,接入服务商也可借助云化安全平台实现能力输出。两者的协同将推动形成“端—网—云”联动的安全服务体系。建议从以下方面推进:一是完善云安全服务市场准入与责任规范,明确服务商与用户的安全责任边界;二是鼓励基础电信企业与云安全企业合作,共建接入侧威胁监测与联动处置机制;三是推动安全服务效果评价标准建设,以实战化指标引导产业从“卖产品”向“保安全”转型。
《行动计划》对云化安全服务与互联网接入相关服务的部署,体现了网络安全产业从硬件主导转向服务主导、从边界防护转向全程联动的战略方向。产业各方应在技术创新、标准规范与合规治理之间寻求平衡,真正实现安全 capability 的可及、可信与可持续,为数字经济高质量发展筑牢安全底座。
如若转载,请注明出处:http://www.xttiantianle.com/product/115.html
更新时间:2026-11-21 16:57:36